
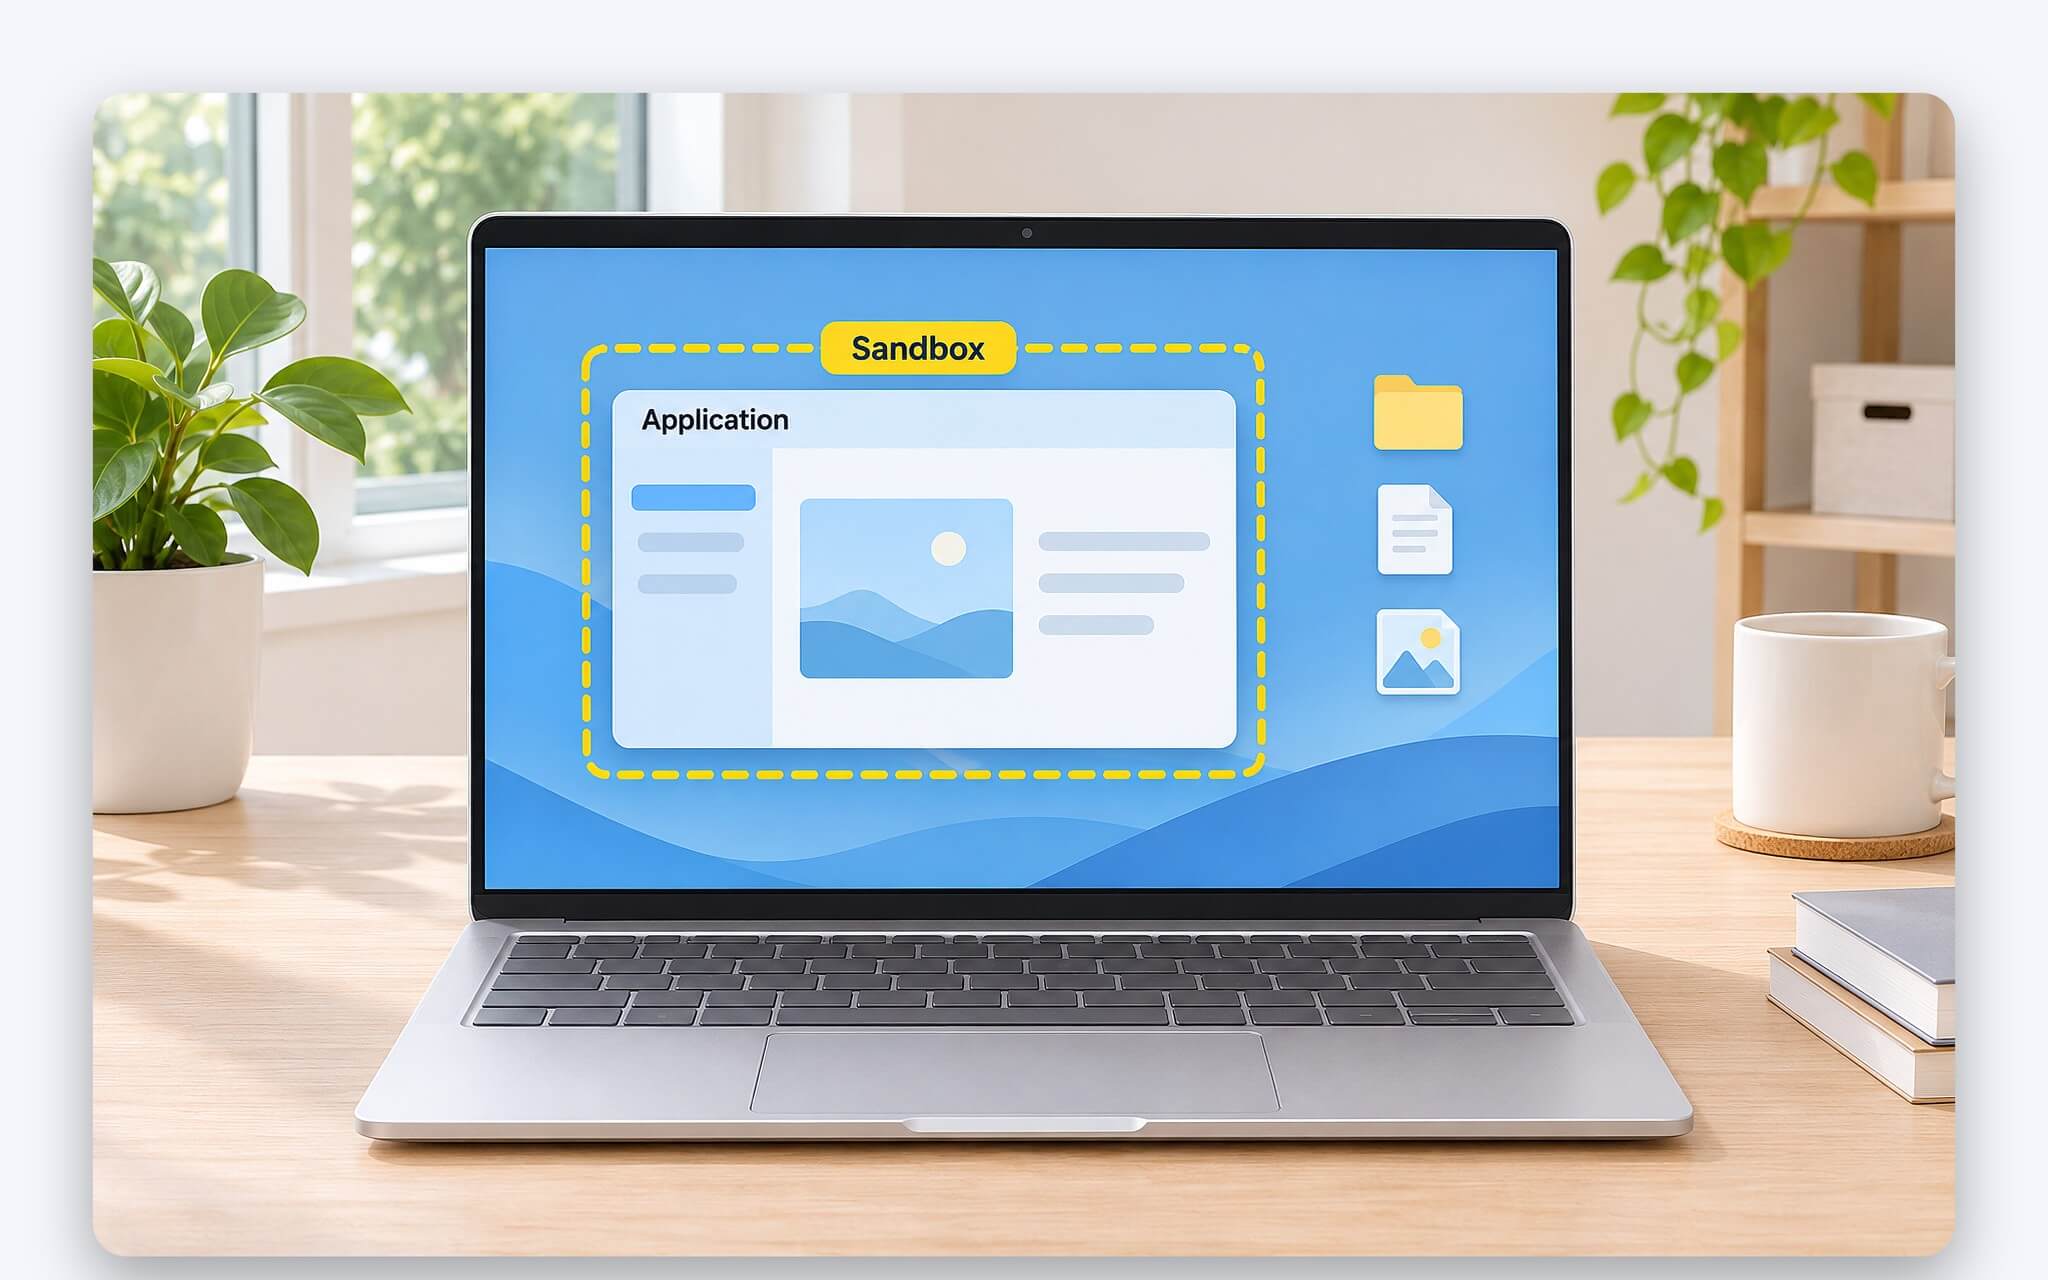
Một tệp cài đặt lạ có thể ghi đè tệp hệ thống, thêm khoá Registry hoặc cài tiến trình chạy ngầm. Sandboxie xử lý rủi ro đó theo hướng khác phần mềm diệt virus: chương trình vẫn chạy bình thường, nhưng mọi thay đổi bị chuyển vào một hộp cát riêng và có thể xoá sạch sau mỗi phiên. Hộp cát (sandbox) hiểu đơn giản là vùng chứa tách biệt, chương trình bên trong tưởng đang ghi vào Windows thật. Công cụ đã được mở mã nguồn, có bản 64 bit miễn phí cho Windows 10 và 11, song vẫn có giới hạn so với máy ảo.
Sandboxie là gì và vì sao Sophos trao lại cho cộng đồng
Theo trang chính thức sandboxie-plus.com, đây là phần mềm cách ly dựa trên cơ chế hộp cát cho Windows dòng NT, cả 32 bit lẫn 64 bit. Tác giả đầu tiên là Ronen Tzur, sau đó dự án lần lượt thuộc về Invincea rồi Sophos. Phần mềm dựng một môi trường cách ly, trong đó chương trình được chạy hoặc cài đặt mà không thay đổi vĩnh viễn ổ đĩa cục bộ hay ổ mạng đã ánh xạ. Công dụng ban đầu là kiểm thử chương trình chưa đáng tin và duyệt web an toàn hơn.
Năm 2020, Sophos công bố toàn bộ mã nguồn theo giấy phép GPL v3, đóng diễn đàn hỗ trợ từ ngày 1/6/2020 và dự kiến đóng website cũ vào mùa thu cùng năm. Thông báo của hãng nêu rõ mọi cải tiến về sau phải đến từ cộng đồng nguồn mở. Từ đó, nhà phát triển David Xanatos tiếp quản và duy trì dự án, phát hành song song hai nhánh Plus và Classic. Nhánh Plus nhận toàn bộ tính năng mới, còn Classic giữ giao diện cũ.
Yếu tố cốt lõi tạo khác biệt so với phần mềm diệt virus nằm ở cách nhìn chương trình. Trang hỏi đáp của dự án giải thích công cụ không cố phân loại tệp tốt hay xấu, mà coi mọi chương trình được giám sát là có khả năng gây hại và giữ toàn bộ thay đổi của nó trong hộp cát. Khi xong việc, chủ máy xoá nội dung hộp để loại bỏ cả thay đổi tốt lẫn xấu. Về bản chất, Sandboxie không cần cơ sở dữ liệu chữ ký mã độc hay bản cập nhật định nghĩa virus.
Cơ chế chuyển hướng tệp và Registry vào hộp cát
Trang Isolation Mechanism mô tả nguyên lý gồm nhiều lớp. Tiến trình khởi chạy dưới sự giám sát của Sandboxie nhận một access token bị hạn chế gần như toàn bộ quyền truy cập, đến mức nếu để nguyên thì chương trình sẽ lỗi ngay. Trình điều khiển SbieDrv sau đó tiếp nhận các lời gọi hệ thống được chuyển hướng, đánh giá từng yêu cầu và áp quy tắc, ví dụ cấm ghi ra ngoài hộp cát, cấm đọc tài nguyên đã đóng. Dịch vụ hỗ trợ SbieSvc đảm nhận những chức năng cần thay thế hoặc tạm vô hiệu.
| Thao tác của chương trình | Đường dẫn chương trình nhìn thấy | Vị trí thật được ghi |
|---|---|---|
| Tạo tệp ở gốc ổ C | C:\NEW.TXT | [FileRootPath]\drive\C\NEW.TXT |
| Lưu tài liệu trong hồ sơ tài khoản | C:\Users\joe\Documents\NEW.TXT | [FileRootPath]\user\current\Documents\NEW.TXT |
| Ghi lên thư mục chia sẻ mạng | \\server\share | [FileRootPath]\share\server\share |
| Tạo khoá Registry cấp máy | HKEY_LOCAL_MACHINE\Software\NewKey | [KeyRootPath]\machine\Software\NewKey, lưu trong tệp RegHive |
Phần ảo hoá tệp và Registry nằm ở thư viện SbieDll chạy trong không gian người dùng. Thư viện này ghép dữ liệu thật của Windows với dữ liệu trong môi trường cách ly, nên chương trình vẫn đọc được tệp hệ thống, thư viện dùng chung và cấu hình sẵn có. Khi chương trình mở một tệp mà hộp đã có bản sao, yêu cầu được dẫn tới bản sao đó. Nếu chưa có bản sao và chương trình chỉ đọc, tệp gốc được mở ở chế độ chỉ đọc. Lần ghi đầu tiên mới tạo bản sao bên trong hộp cát.
Vị trí lưu do thiết lập FileRootPath của Sandboxie quyết định; trang hỏi đáp cho biết mặc định thường là thư mục Sandbox trên ổ C. Bên trong, các nhánh drive, user và share tách riêng dữ liệu theo ổ đĩa, hồ sơ tài khoản và thư mục chia sẻ mạng. Registry của hộp nằm trong tệp RegHive, được nạp vào nhánh HKEY_USERS khi tiến trình đầu tiên khởi động. Nhờ cách sắp xếp này, phần mềm diệt virus vẫn quét được tệp trong hộp như tệp bình thường, còn việc xoá hộp thực chất chỉ là xoá một cây thư mục.
Chọn đúng bản cài và tạo hộp cát đầu tiên trên Windows
Theo trang Downloads chính thức của dự án, phiên bản ổn định hiện là Plus 1.18.8 và Classic 5.73.8. Hai bản dùng chung thành phần lõi, nên mức an toàn và độ tương thích như nhau, khác biệt nằm ở giao diện. Laptop chạy Windows trên chip Intel hoặc AMD dùng gói x64, còn laptop chip ARM như Snapdragon dùng gói ARM64 dành cho Windows 10 và 11. Phiên bản Preview chỉ phù hợp khi cần thử tính năng mới hoặc xử lý lỗi tương thích; công việc hằng ngày nên ưu tiên bản ổn định.
| Gói cài đặt | Phiên bản | Kiến trúc | Windows hỗ trợ |
|---|---|---|---|
| Plus (ổn định) | 1.18.8 | x64 | Windows 7, 10, 11 |
| Plus (ổn định) | 1.18.8 | ARM64 | Windows 10, 11 |
| Classic (ổn định) | 5.73.8 | x64 | Windows 7, 10, 11 |
| Plus 32 bit (cũ) | 1.15.12 | x86 | Windows 7, 10 bản 32 bit |
| Classic 32 bit (cũ) | 5.70.12 | x86 | Windows 7, 10 bản 32 bit |
Bộ cài phải đưa trình điều khiển SbieDrv vào nhân Windows và đăng ký dịch vụ SbieSvc, nên hệ thống sẽ hỏi quyền quản trị. Trước khi xác nhận, cần đọc kỹ thông tin nhà phát hành và chỉ tải từ trang của dự án thay vì trang tổng hợp phần mềm. Sự cố CPUID bị chèn mã độc, tải CPU-Z với HWMonitor cũng có thể dính cho thấy kênh tải quen thuộc cũng có lúc bị can thiệp, nên thói quen kiểm tra chữ ký số của tệp cài đặt không hề thừa, nhất là với phần mềm cần quyền cấp nhân như Sandboxie.
Sau khi cài, giao diện SandMan của bản Plus tạo sẵn hộp mặc định tên DefaultBox. Cách thử nhanh là nhấp phải vào tệp chương trình rồi chọn lệnh chạy trong hộp ở menu ngữ cảnh, tính năng tích hợp menu Windows 11 có sẵn ở phiên bản miễn phí. Muốn tách mục đích sử dụng, chẳng hạn một hộp cho trình duyệt và một hộp cho tệp cài đặt lạ, chỉ cần tạo hộp mới trong SandMan và đặt tên riêng. Mỗi hộp là một môi trường cách ly độc lập với cấu hình riêng.
Chạy trình duyệt, tệp tải về và lấy dữ liệu ra ngoài
Trang giới thiệu của Sandboxie nêu bốn lợi ích khi chạy trình duyệt trong hộp cát. Phần mềm độc hại tải về bị giữ lại và có thể bỏ đi dễ dàng. Lịch sử duyệt web, cookie và bộ nhớ đệm không rò sang Windows. Tệp đính kèm email độc hại không thoát ra hệ thống thật. Phần mềm cài thử không làm Windows phình to theo thời gian. Thiết lập StartProgram trong tệp ini còn tự khởi chạy một chương trình, ví dụ Chrome, khi tiến trình đầu tiên của hộp được kích hoạt.
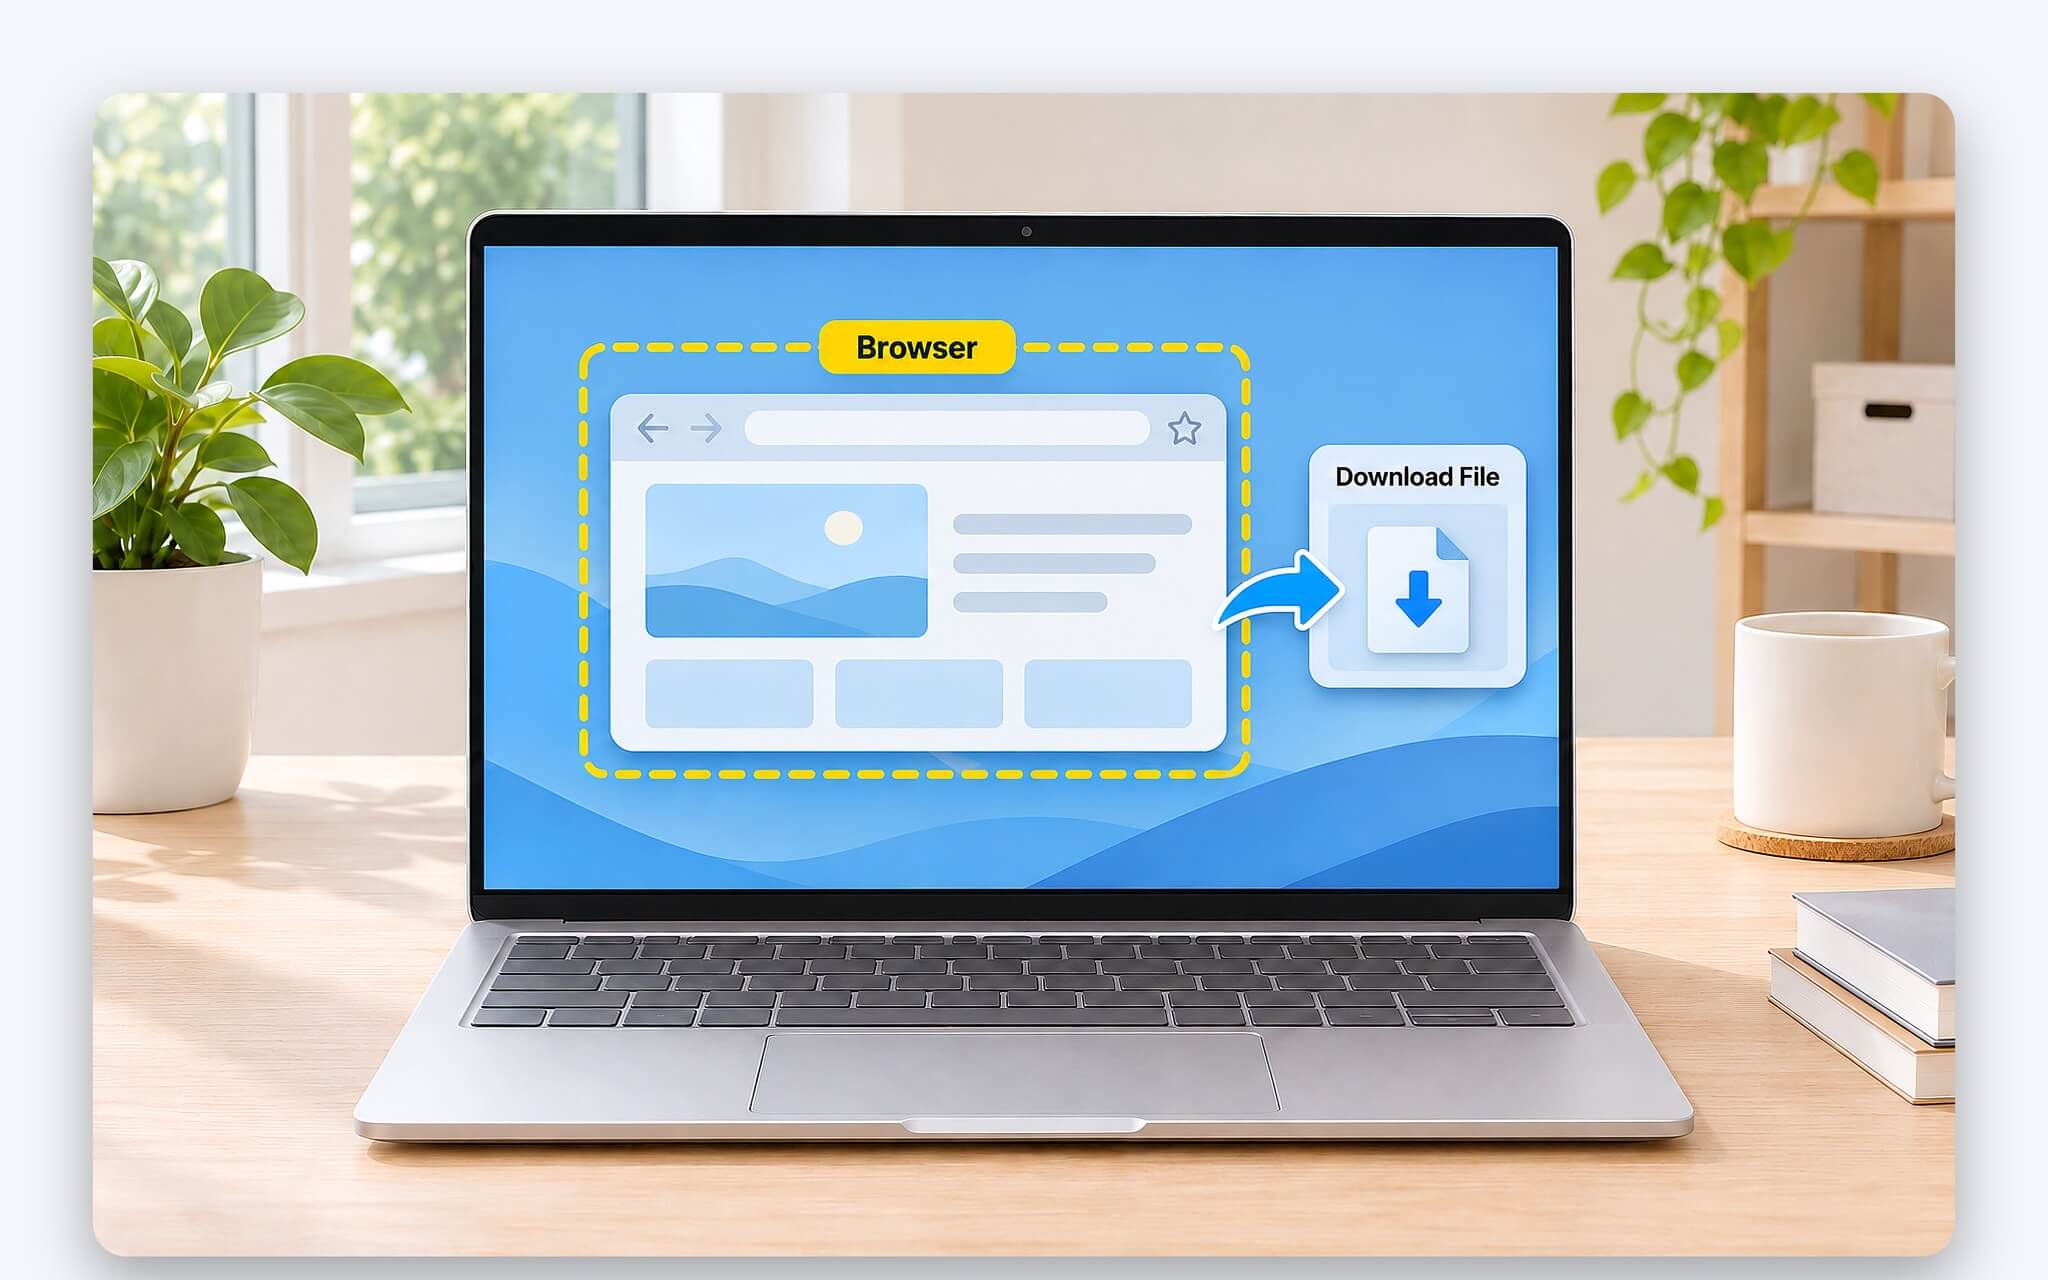
Điểm vướng hay gặp khi dùng Sandboxie là tệp tải về cũng nằm trong hộp cát, một văn bản PDF lưu vào Downloads sẽ mất khi xoá hộp. Tính năng Quick Recovery quét các thư mục khôi phục, mặc định với hộp mới gồm Desktop, Documents và Downloads, rồi liệt kê tệp để chủ máy chọn Recover to Same Folder (đưa về đúng thư mục thật) hoặc Recover to Any Folder (chọn nơi khác). Immediate Recovery thì phát hiện tệp đủ điều kiện ngay trong lúc chương trình chạy và hiện thông báo.
Lệnh xoá nội dung hộp đóng mọi chương trình đang chạy bên trong rồi xoá dữ liệu; nếu còn tệp đủ điều kiện khôi phục, cửa sổ Quick Recovery hiện ra trước. Phiên bản Plus miễn phí có thêm Snapshot, cho phép lưu trạng thái hộp và quay về mốc đó khi cần cài một ứng dụng nhiều lần. Với chương trình đòi quyền quản trị, thiết lập DropAdminRights tước tư cách thành viên nhóm Administrators của tiến trình trong hộp, thu hẹp phạm vi tác động nếu chương trình có hành vi xấu.
Bản Plus, bản Classic và chứng nhận hỗ trợ khác nhau ở đâu
Theo trang Feature Comparison, giao diện MFC của Classic đã ngừng phát triển, mọi giao diện cho tính năng lõi mới chỉ có trong SandMan của bản Plus. Classic vẫn khai thác được một số tính năng mới bằng cách sửa tay tệp Sandboxie.ini, song phải có chứng nhận. Với laptop cá nhân, phiên bản Plus miễn phí đã đáp ứng các chức năng cách ly cơ bản, chế độ tối, tích hợp menu Start, menu ngữ cảnh Windows 11, Snapshot và bộ lọc mạng WFP để chặn Internet theo từng hộp.
| Tính năng | Plus miễn phí | Plus có chứng nhận Home, Personal | Classic |
|---|---|---|---|
| Chế độ tối, menu Start, menu ngữ cảnh Windows 11 | Có | Có | Không |
| Snapshot hộp | Có | Có | Không |
| Bộ lọc mạng WFP theo từng hộp | Có | Có | Cần chứng nhận, chỉnh tay tệp ini |
| Hộp tăng cường riêng tư và bảo mật | Không | Có | Cần chứng nhận, chỉnh tay tệp ini |
| Cách ly ổ USB | Không | Có | Không |
| Mã hoá hộp, chèn proxy, lọc DNS | Không | Cần thêm Advanced Feature Pack | Mã hoá không có, proxy và DNS cần chứng nhận |
| Hỗ trợ ARM64 | Dùng thử | Có | Không |
| Số tính năng mở trong 14 mục so sánh | 5 | 11 | 7 (không có giao diện) |
Chứng nhận hỗ trợ (Supporter Certificate) được dự án ví như khoá bản quyền dành cho người ủng hộ phần mềm nguồn mở. Chứng nhận mở hộp tăng cường riêng tư, khiến chương trình bên trong môi trường cách ly chỉ thấy một máy trống không có dữ liệu cá nhân, cùng hộp tăng cường bảo mật giới hạn lời gọi hệ thống và tính năng cách ly ổ USB. Từ phiên bản 1.11.0, mã hoá hộp, chèn proxy và lọc DNS cần thêm Advanced Feature Pack bên cạnh chứng nhận thường.
Điểm mấu chốt cần lưu ý là phạm vi sử dụng. Trang Supporter Certificate ghi rõ dùng Sandboxie Plus trong doanh nghiệp hoặc cơ sở giáo dục bắt buộc phải có Business Certificate. Phiên bản miễn phí dành cho mục đích cá nhân và hiện lời nhắc ủng hộ. Chứng nhận loại cá nhân có thời hạn; khi hết hạn, các bản dựng biên dịch trước thời điểm đó vẫn giữ tính năng đã mở, còn bản dựng mới hơn thì không. Chi tiết từng gói nằm trong bảng so sánh của dự án.
Giới hạn bảo mật và lúc nào cần chuyển sang máy ảo
Trang hỏi đáp về virus tự trả lời rằng công cụ không an toàn tuyệt đối. Tiến trình trong hộp cát vẫn chạy trên cùng nhân Windows với hệ thống thật, chỉ bị kìm bằng token hạn chế và trình điều khiển SbieDrv. Nếu bản thân Windows hoặc một trình điều khiển khác có lỗ hổng, mã độc có thể khai thác theo cách mà không phần mềm bảo mật nào ngăn trước được. Dự án vì vậy khuyến nghị cập nhật hệ điều hành đều đặn và vẫn giữ phần mềm diệt virus.
Một số chế độ của Sandboxie Plus đánh đổi an toàn để lấy tương thích. Compartment Mode bỏ cơ chế cách ly dựa trên token, chỉ còn bộ lọc hệ thống tệp cùng callback cho Registry và đối tượng; quy tắc OpenFilePath hay Breakout Process cho phép chương trình ghi thẳng ra ngoài hoặc chạy ngoài hộp. Cấu hình càng rộng, môi trường cách ly càng mỏng. Do công cụ không nhận diện mã độc, lớp quét chữ ký vẫn cần thiết, và mức bảo vệ của trình diệt virus đi kèm Windows được phân tích trong bài Bảo vệ Windows 11: Microsoft Defender miễn phí đủ sức thay thế phần mềm trả phí?
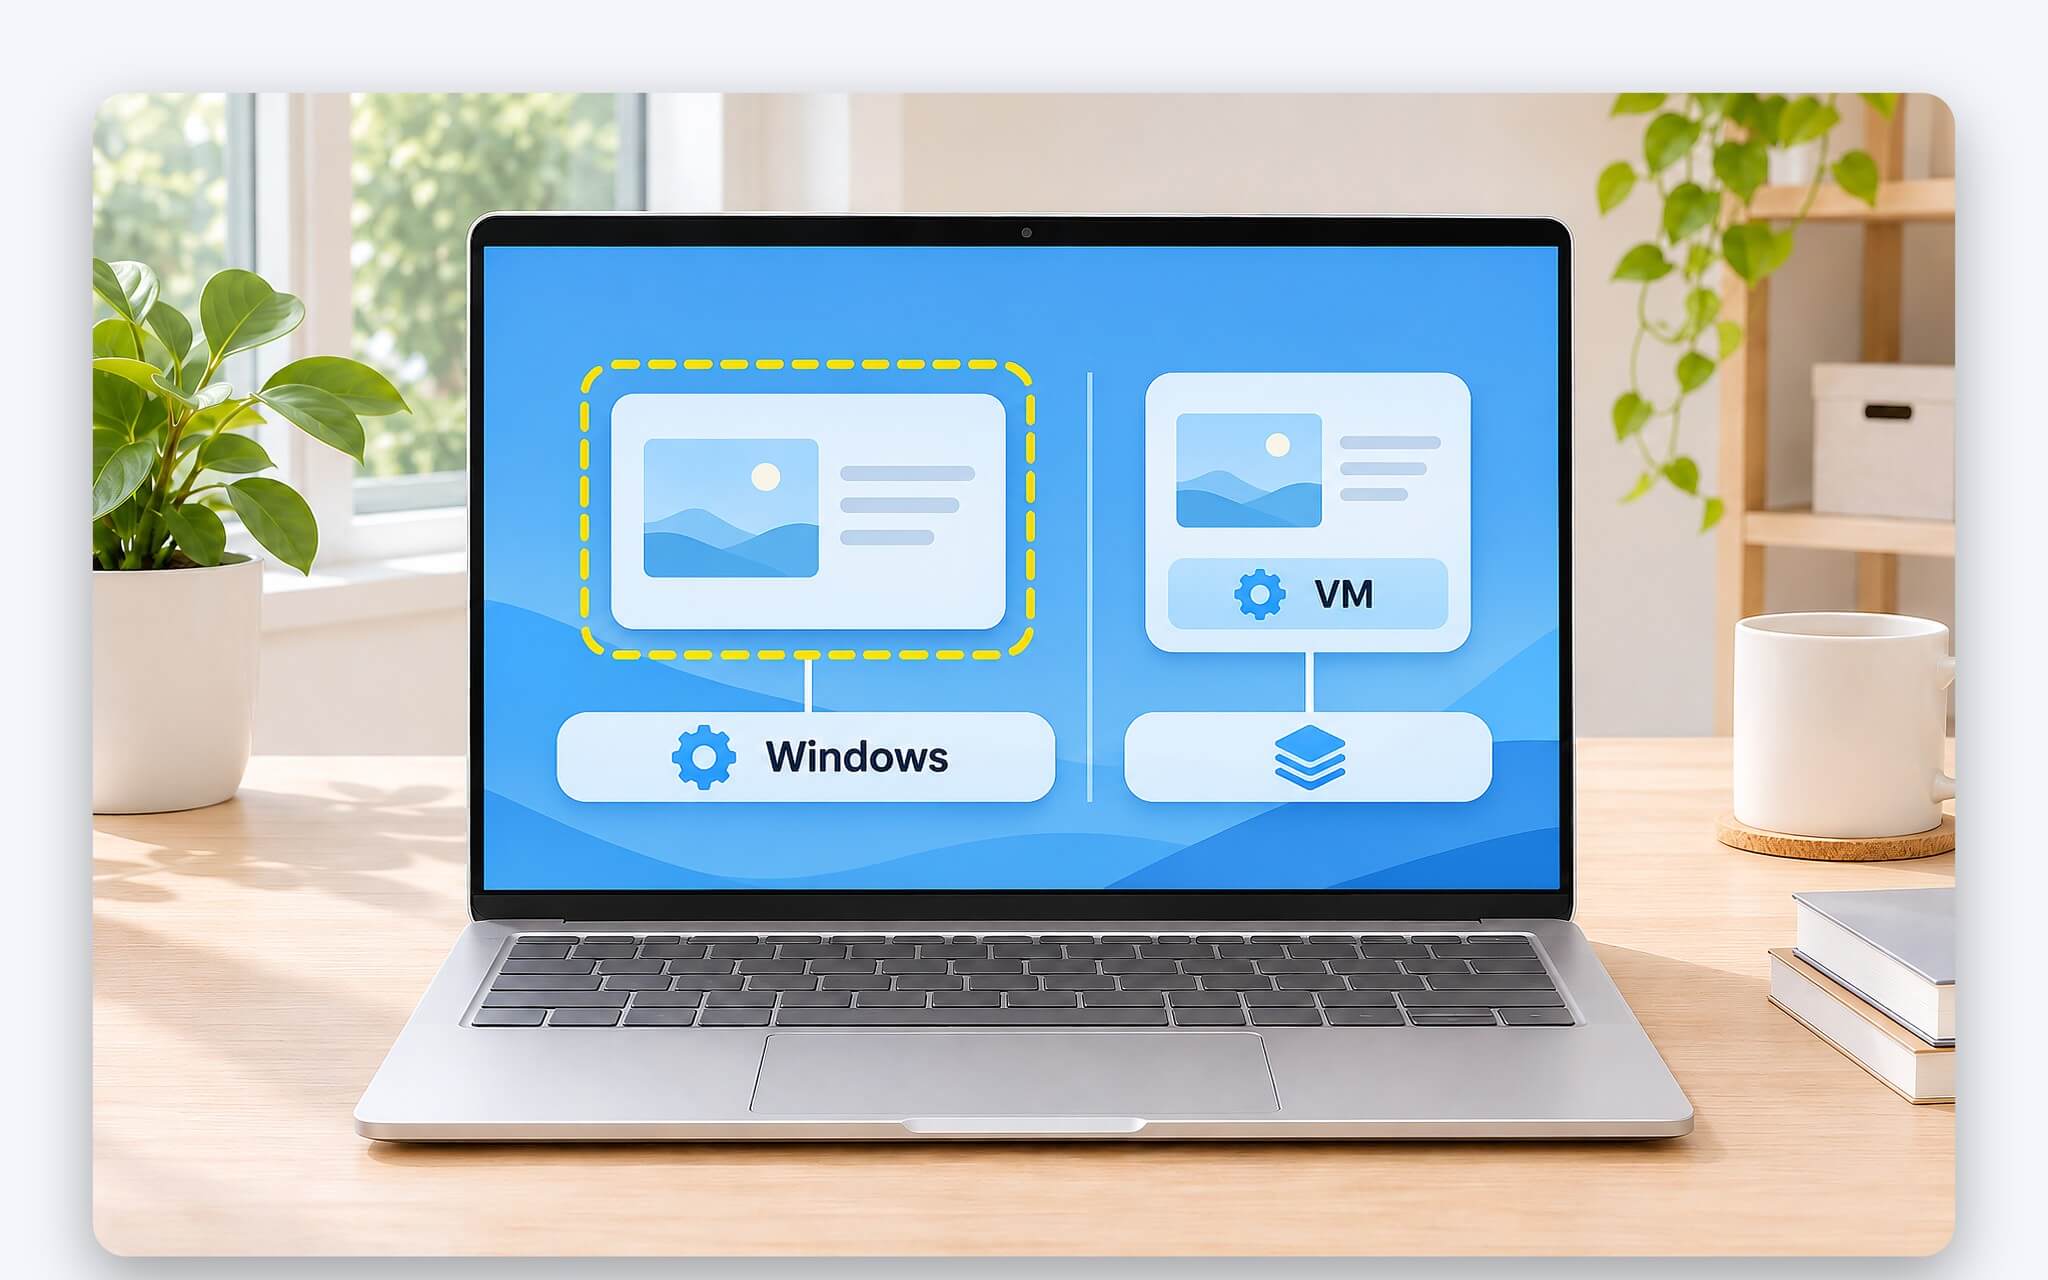
Với mẫu mã độc thật, tệp khai thác lỗ hổng hoặc phần mềm cài driver, máy ảo là phương án an toàn hơn vì chạy nhân hệ điều hành riêng. Theo tài liệu của Microsoft, Windows Sandbox dùng hypervisor tách nhân, xoá sạch khi đóng và không có trên bản Home; cách bật được trình bày trong bài Windows Sandbox: Môi trường tạm thời để thử phần mềm chưa rõ nguồn. Sandboxie hợp với vai trò hằng ngày hơn: hộp trình duyệt dùng lâu dài, thử tiện ích nhỏ, giữ Windows gọn. Một môi trường cách ly nhẹ và một máy ảo bổ trợ cho nhau.
Câu hỏi thường gặp (FAQ)
Sandboxie có miễn phí cho laptop cá nhân không?
Có. Bản Plus và Classic đều tải miễn phí từ trang của dự án, mã nguồn phát hành theo GPL v3. Bản miễn phí có chức năng cách ly cơ bản, Snapshot và bộ lọc mạng WFP, kèm lời nhắc ủng hộ. Dùng trong doanh nghiệp hoặc trường học phải mua Business Certificate.
Sandboxie có thay được phần mềm diệt virus không?
Không. Trang hỏi đáp của dự án nói rõ đây không phải phần mềm diệt virus và khuyên dùng song song, vì công cụ chỉ giữ thay đổi trong hộp cát chứ không nhận diện mã độc. Phần mềm diệt virus vẫn quét được tệp nằm trong thư mục hộp trên ổ C.
Laptop chạy Windows 11 Home có cài được không?
Được. Gói x64 của phiên bản Plus 1.18.8 hỗ trợ Windows 7, 10 và 11, gói ARM64 hỗ trợ Windows 10 và 11, trang tải không giới hạn theo phiên bản Pro. Đây là khác biệt so với Windows Sandbox, vốn chỉ hỗ trợ Pro, Enterprise và Education theo tài liệu Windows Sandbox của Microsoft.
Xoá hộp cát có làm mất tệp đã tải về không?
Có, nếu chưa khôi phục. Trước khi xoá, cửa sổ Quick Recovery liệt kê tệp trong các thư mục khôi phục như Desktop, Documents và Downloads để đưa ra ngoài. Tệp ở vị trí khác cần mở thư mục hộp bằng lệnh Explore Contents rồi chép thủ công.
0 phản hồi cho “Sandboxie là gì - Cách chạy phần mềm lạ trong hộp cát trên Windows”